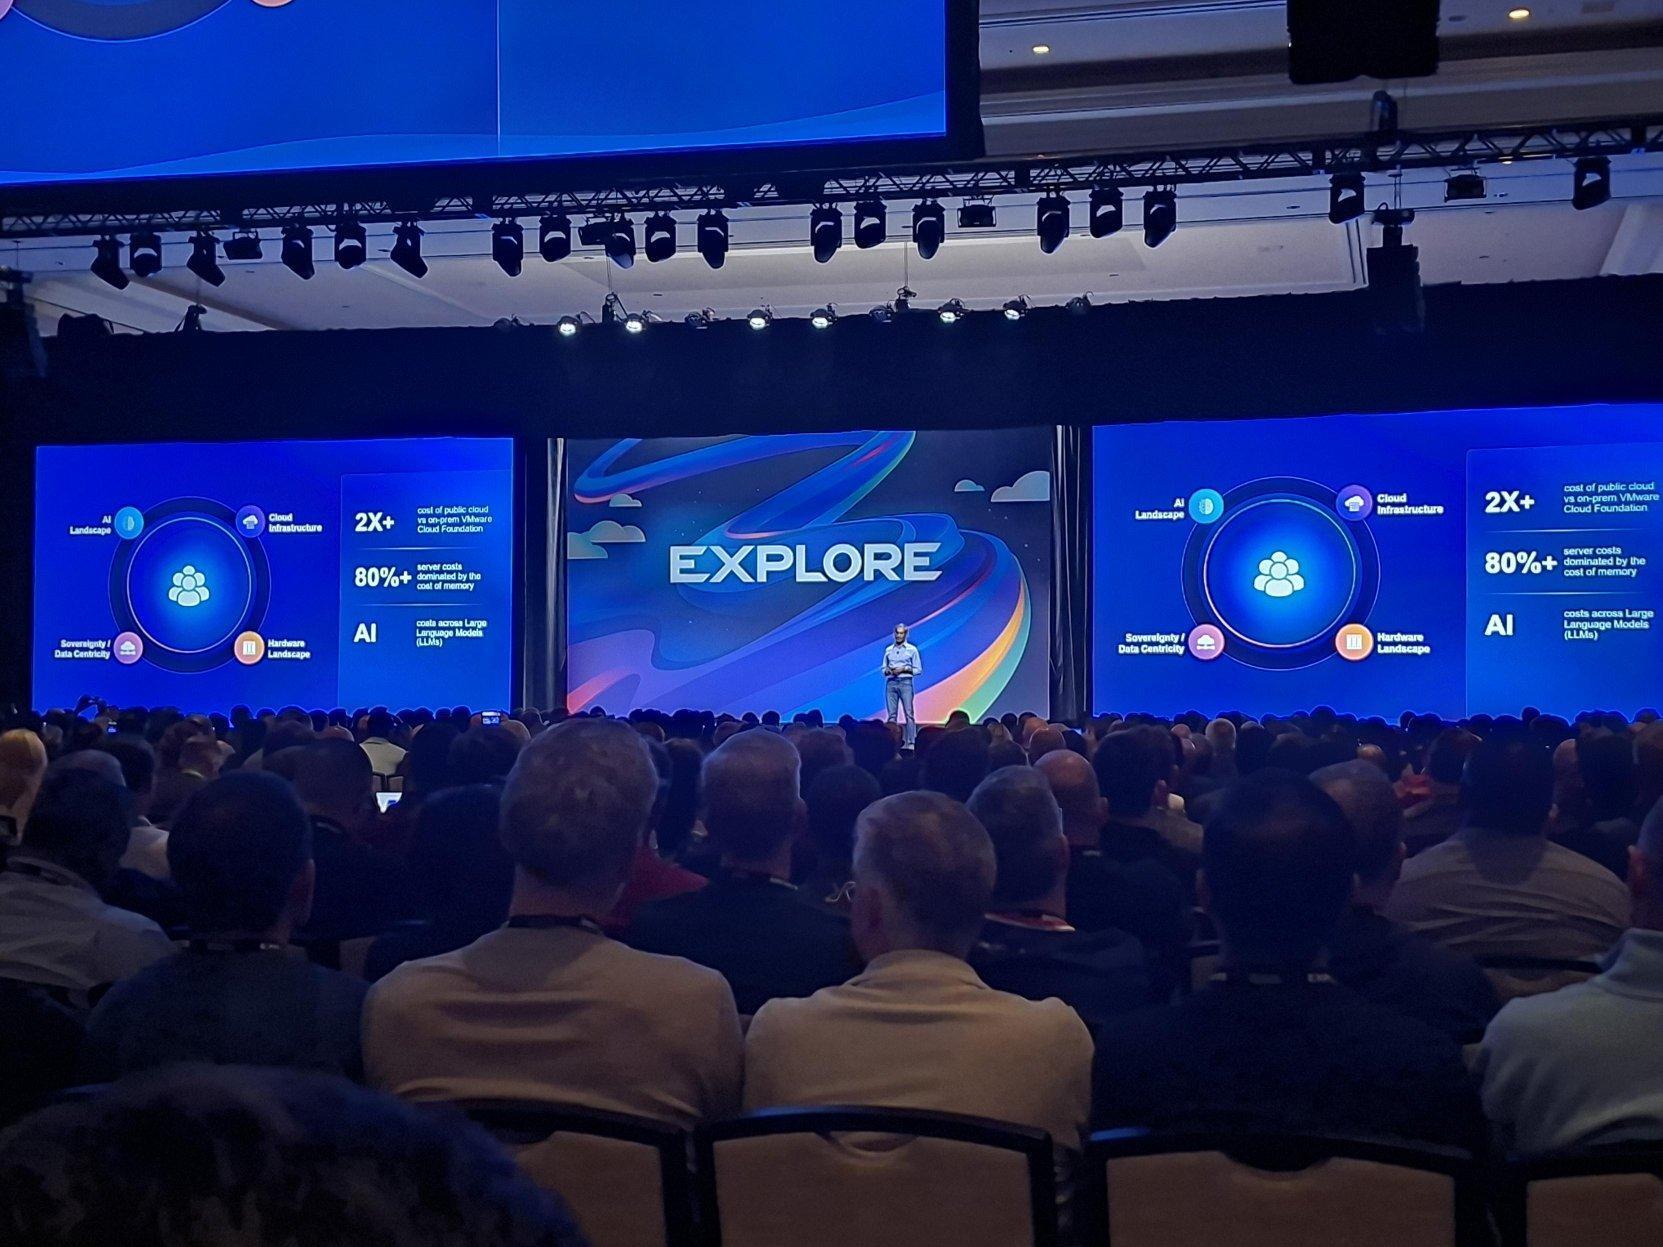
Tijdens VMware Explore 2026 in Las Vegas werd duidelijk dat deze onderwerpen in discussies actueel blijven en dat nú de focus moet liggen op de vraag die echt fundamenteel is. Hoe houden we grip op onze organisatie, in een wereld waarin Frontier AI-modellen zelfstandig beslissingen nemen, onze infrastructuren complexer worden, de wet-en regelgeving op security en compliance toeneemt en geo-politieke vraagstukken zich opstapelen?
Deze antwoorden brachten wij mee terug vanuit VMware Explore Las Vegas 2026
De rode draad tijdens VMware Explore 2026 in Las Vegas was AI, en daarmee Frontier AI. Eigenlijk ging het over controle en grip houden en over het terugwinnen van overzicht in een landschap dat steeds sneller beweegt. Dat beeld werd meerdere keren bevestigd door Marc van de Logt en David Maas, tijdens een terugblik op hun bezoek aan VMware Explore 2026 in Las Vegas.
1. AI wordt slimmer. Dus aanvallers worden dat ook.
Wij vertellen onze klanten om naar AI te kijken vanuit efficiency en productiviteit. Hoe kunnen medewerkers beter en sneller werken? Welke processen kunnen we automatiseren? Tijdens VMware Explore in Las Vegas werd juist gesproken over de andere kant ervan.
AI-systemen worden steeds autonomer en bevinden zich continu aan het maximale van wat technologie op dat moment kan. Ze voeren niet meer alleen opdrachten uit, ze verzamelen zelfstandig informatie, analyseren en ondernemen vervolgacties.
Frontier AI-modellen ontdekken en misbruiken kwetsbaarheden inmiddels sneller dan organisaties passende tegenmaatregelen kunnen implementeren. Diverse sprekers in Las Vegas toonden aan dat organisaties zich moeten voorbereiden op een tijdperk waarin AI naast een hulpmiddel ook onderdeel is van het dreigingslandschap.
Het gevolg is dat we securityprocessen moeten aanpassen. Waar voorheen maandelijkse patchrondes voldoende waren, is dit in het huidige tijdperk niet meer acceptabel. Wanneer exploits vandaag worden gepubliceerd en morgen al actief worden ingezet, is in dat tempo niet houdbaar. De grootste verandering is dat organisaties naar de situatie gaan waarin detectie, analyse en respons verder worden geautomatiseerd, mét hulp van AI.
2. De rekening van AI begint nu echt te komen
Het wordt steeds meer zichtbaar: de explosieve groei van kosten door AI. AI-workloads gebruiken aanzienlijke hoeveelheden GPU-capaciteit. Zeker wanneer agentic AI-systemen zelfstandig taken uitvoeren en voortdurend modellen bevragen, kunnen de kosten snel oplopen. Wat bij diverse organisaties begon als een experiment, groeit bij sommige organisaties uit tot een structurele hogere kostenpost.
Op het evenement VMware Explore was daarom veel aandacht voor efficiënter gebruik van GPU-resources, kleinere gespecialiseerde AI-modellen (Small Language Models) en de betere beheersing van AI-omgevingen. Het advies was om kritisch te kijken. Niet elke use case heeft de nieuwste GPU-generatie nodig. Niet iedere toepassing vraagt om de grootste taalmodellen. Door slimmer om te gaan met de beschikbare capaciteit kunnen organisaties kosten reduceren zonder innovatie af te remmen. Dit is een actueel gespreksonderwerp op directieniveau. Hoe stimuleren we innovatie zonder dat budgetten uit de bocht vliegen?
Met de lancering van AgentMinder geeft VMware hier een antwoord op. AgentMinder richt zich op de governance-laag, waarmee organisaties autonome AI-agents binnen hun IT-omgevingen kunnen controleren en beheren. Het levert een Agentic Fabric met agent identity verificatie, dwingt securitypolicies af op acties van agents, observeert en audit de activiteiten. Deze beveiligings- en governanceplatform van Broadcom is toe te passen op zowel vSphere Kubernetes Service als Tanzu Platform for Cloud Foundry.
3. De cloudervaring die we gewend zijn, maar nu onder eigen regie
Nog een conclusie die David en Marc trokken tijdens hun aanwezigheid in Las Vegas was verrassend simpel. We, PQR, doen het goed. We brengen het gemak dat organisaties ervaren bij de hyperscalers, nu ook naar hun eigen private cloudomgeving.
Dit klinkt als een technische roadmap maar de keuze voor een private cloud is een strategische keuze. Een van de doelen is shadow-IT voorkomen. Klanten vinden het noodzakelijk om het gebruiksgemak, de snelheid en flexibiliteit die medewerkers gewend zijn van publieke cloudplatformen te behouden. Maar, samen met de discussies rondom autonomie en soevereiniteit groeit de behoefte aan data-soevereiniteit, voorspelbare kosten en controle over kritische processen. Met name in Europa speelt dit nadrukkelijk. Overheden, zorginstellingen en grote ondernemingen kijken kritischer naar waar data zich bevindt, wie toegang heeft, de juridische randvoorwaarden en hoe afhankelijk men wil zijn van buitenlandse cloudproviders.
VMware positioneert zich nadrukkelijk op dit snijvlak. VMware Cloud Foundation fungeert als cloud operating model, een platform waarmee organisaties hun private cloud op vergelijkbare wijze kunnen beheren als een publieke cloud. Tijdens Explore 2026 lieten zij zien dat zij stevig hierop doorontwikkelen, onder andere door de verdere integratie van voorheen losse componenten binnen één platform.
4. Het nieuwe speelveld vraagt om kleinere aanvalsoppervlakken
Een van de opvallendste thema’s in Las Vegas was microsegmentatie en de verdere integratie van security in het VMware Cloud Foundation platform, 9.1.1. met o.a. vDefend.
De uitdaging voor IT-teams verschuift van het beschermen van de buitengrens, naar controle en grip hebben op wat er gebeurt nadat iemand binnen is gekomen. Met vDefend zijn workloads, containers en virtuele machines beter van elkaar te isoleren en is het voor aanvallers veel moeilijker om zich lateraal door een IT-omgeving te bewegen. Wanneer een incident ontstaat, is het sneller ontdekt en ingedamd, voordat de schade zich uitbreidt.
5. Containers, virtuele machines en organisatie groeien naar elkaar toe
Natuurlijk ging het veel over technologie in Las Vegas. Het is goed om te weten dat het bijna net zo vaak ging over de mensen die ermee werken, organisatieprocessen en werkwijzen.
De traditionele wereld van virtuele machines, de moderne containerwereld en de IT-organisatie groeien steeds verder naar elkaar toe. Technisch is alles mogelijk en het is gebleken dat het organisatorisch echt wel iets van IT-teams vraagt.
De welbekende silo's tussen de verschillende kennisteams, infrastructuur, development en operations gaan door deze ontwikkeling verdwijnen. In plaats van teams in te richten op één onderdeel, werken zij samen over alle onderdelen heen.
Platform engineering is een belangrijke ontwikkeling. De technologie is beschikbaar, maar hoe toon je de waarde die het oplevert? Dat wordt pas duidelijk wanneer IT-teams zo georganiseerd zijn, dat het goed past bij de nieuwe werkelijkheid.
Een advies uit één van de vele paneldiscussies nemen we ook hierin mee: Begin klein, toon de waarde aan en bouw van daaruit verder. Dat maakt het verschil duidelijk tussen een geslaagde transformatie en een kostbaar experiment.
Wat betekent dit alles voor jouw organisatie?
De belangrijkste les blijft hetzelfde. Technologie is meer en meer een middel en steeds minder het einddoel. Worstel je met dezelfde vragen als:
-
Hoe beschermen we ons tegen steeds geavanceerdere AI-gedreven dreigingen?
-
Hoe houden we controle over data, kosten en compliance?
-
Hoe voorkomen we dat shadow IT ontstaat omdat gebruikers sneller willen dan de organisatie kan leveren?
-
Hoe combineren we innovatie met governance?
Ons antwoord is dat het niet in één product of één platform zit. Het is de combinatie van technologie, architectuur, governance en adoptie door mensen. Dat is precies waar PQR haar toegevoegde waarde biedt.
Wij helpen organisaties inzicht te krijgen in hun huidige situatie, een route te bepalen naar een weerbare infrastructuur en de vertaalslag te maken van technologie naar concrete business outcomes. Van strategie naar implementatie. Van complexiteit naar overzicht. Van assessment naar ontwerp.
En misschien is dit wel de belangrijkste conclusie van Explore 2026. Jouw toekomst draait niet om méér technologie. De winnaars zijn organisaties die grip houden terwijl de technologie steeds sneller verandert.